Secure Boot преминава към нов сертификат: какво се променя за Windows потребителите


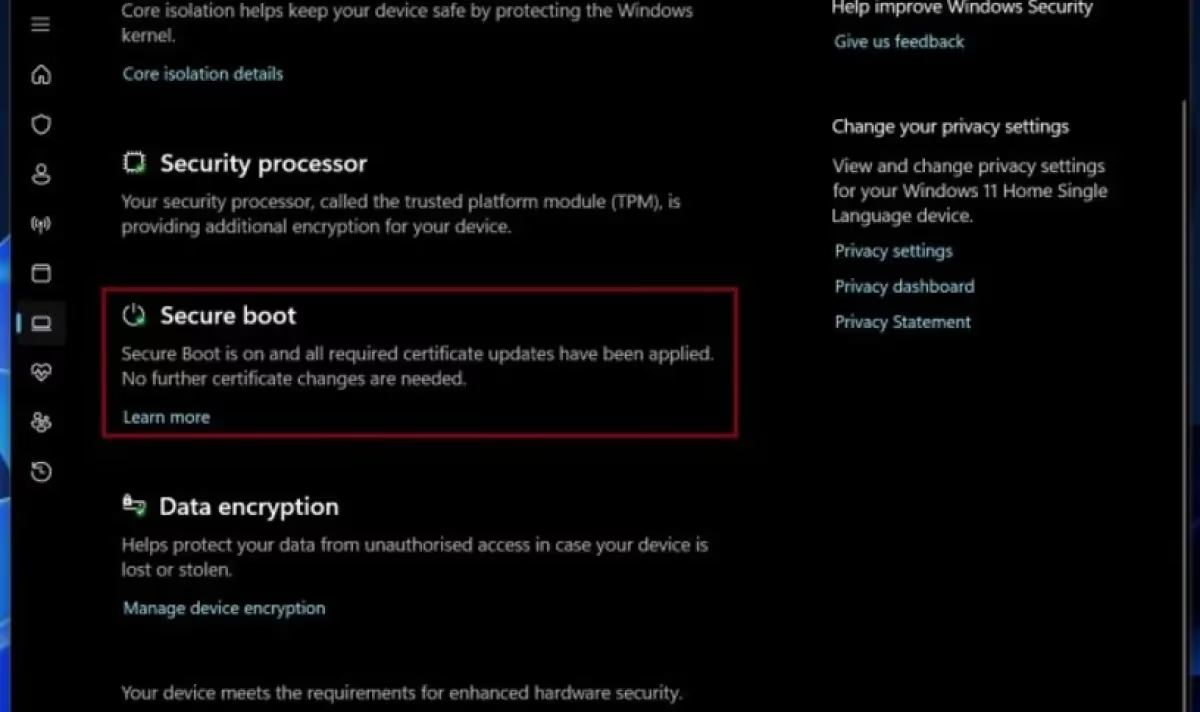
Microsoft стартира преминаване към актуализирана рамка за Secure Boot, след като на 19 октомври изтече валидността на сертификата Microsoft Windows Production PCA 2011. Той дълги години проверяваше цифровите подписи на зареждащите компоненти преди стартиране на Windows и блокираше нежелани или злонамерени кодове. Новият набор сертификати за 2023 г. трябва да го замени.
Изтичането само по себе си не поврежда хардуера и не спира компютрите. Устройствата продължават да работят, но без обновени данни системата не получава нови версии на Windows Boot Manager, актуализирани бази за Secure Boot и списъци с анулирани подписи. С времето това може да отслаби защитата срещу атаки в ранните етапи на зареждане.
Microsoft разпространява новите сертификати през Windows Update. При повечето съвместими конфигурации процесът е автоматичен. При Windows 10 обаче ъпдейтите достигат само до устройства с активна поддръжка, включително с удължени корпоративни планове ESU.
Проверката става през системните настройки. Зелена отметка означава успешна инсталация; индикации за остаряла конфигурация изискват инсталиране на чакащите актуализации и рестарт. Жълти или червени предупреждения често сочат към стар фърмуер или софтуерен блокер, затова може да е нужно обновяване на UEFI от сайта на производителя на дънната платка. Преди това е препоръчително да се запази ключът за възстановяване на BitLocker.
Ръчното изключване на Secure Boot не е решение. След преминаване към новия bootloader връщане към стари сертификати може да предизвика критични грешки при стартиране. Разпространението е поетапно, така че може да са нужни няколко рестартирания, а крайната проверка е добре да се направи в специализирания раздел за сигурност.