Хакер без диплома откри критична уязвимост в PHP


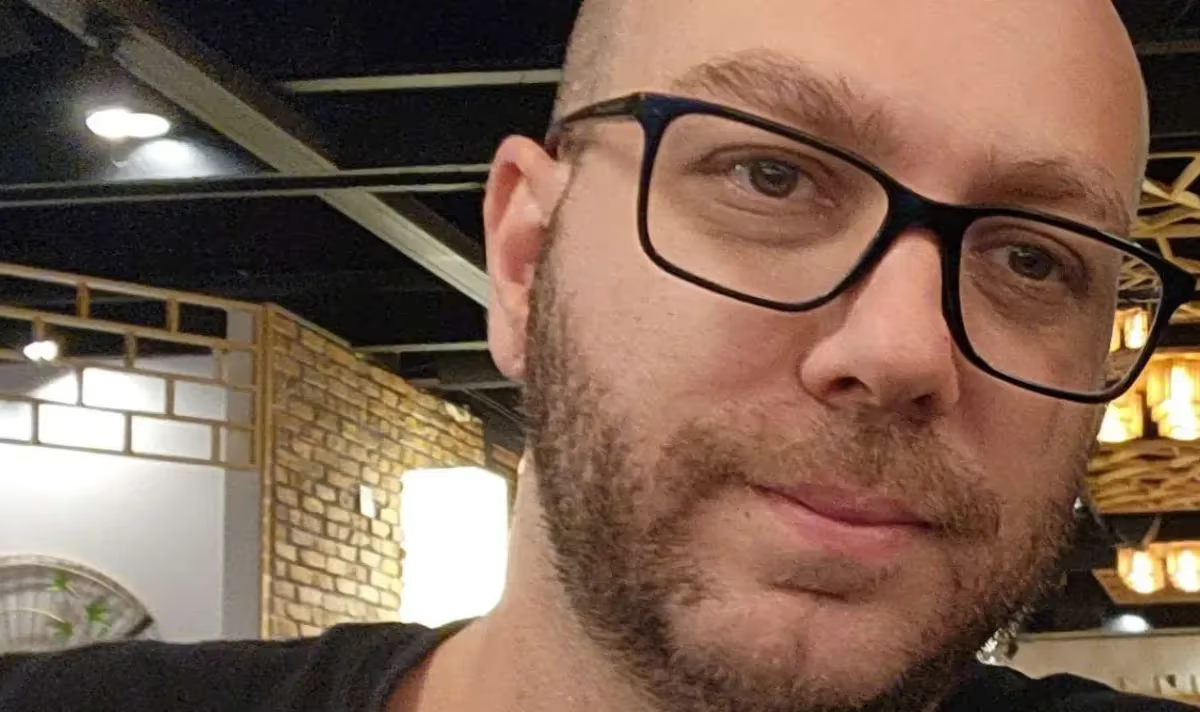
На 13 години Райън Остин напуска училище заради семейни проблеми. Години по-късно любопитството му към компютрите го отвежда до работа в сферата на киберсигурността: днес 37-годишният американец работи дистанционно за компанията Calif.
През август 2026 г. Остин открива сериозна уязвимост в ядрото на PHP – езика за програмиране, използван от около 70% от интернет сайтовете според оценка на Wiz. Проблемът получава името PHP2Shell и е свързан с два отделни пропуска: CVE-2026-109618 и CVE-2026-109619. Двете уязвимости са оценени с 9,2 от 10 по CVSS 4.0. При определени условия те могат да позволят на нападател без потребителски профил да изпълни собствен код на засегнат сървър. Част от проблемния код е съществувала в PHP от години, като следите му водят до 2012 г.
Според специализирани публикации пропуските са открити в рамките на инициативата Patch the Planet на OpenAI, а свързани проблеми са намерени независимо и от изследователи на Wiz. Това е наложило координация между компаниите, разработчиците на PHP и операторите на интернет услуги, преди информацията да стане публична.
„Когато най-накрая осъзнах колко голяма е уязвимостта и какво засяга, последва онзи момент на пълно стъписване“, казва Остин. По думите му най-трудната част е била засегнатите организации да бъдат предупредени, без подробностите да попаднат при злонамерени хакери.
Остин е използвал инструмент с изкуствен интелект при прегледа на PHP кода, но не е приел автоматично резултата – проверил е сам дали откритието е реално и дали има практически последици. „Случаят показва, че изкуственият интелект може да намира такива пропуски, но е бил нужен и човек като мен, който да разбере за какво става дума“, казва изследователят. Първоначално той не е бил сигурен дали инструментът не греши, затова е направил допълнителни проверки, съобщил е проблема на разработчиците на PHP и е работил по отстраняването му.
На 21 октомври 2026 г. бяха публикувани спешни поправки за поддържаните версии PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. За по-старите, вече неподдържани версии няма актуализация от екипа на PHP. Според Amazon преди публичното обявяване е бил засечен опит за експлоатация на уязвимостта, а след разкриването са регистрирани множество заявки към потенциално уязвими сървъри. Това не означава автоматично успешен пробив, но показва колко бързо подобна информация може да бъде използвана.
Остин започва да се занимава с компютри още като тийнейджър. Липсата на диплома го принуждава да се учи чрез четене на чужд код и практически опити. Днес същото любопитство му помага да открие проблем, който е можел да засегне сайтове, онлайн услуги и организации по целия свят.